 Haber akışına dön
Türkiye genelinde içme suyu ve arıtma istasyonlarını kapsayan kontrol mekanizmalarında yaşanan siber güvenlik açığı tartışma yarattı. Kamuoyunda su arıtma tesisleri hacklendi mi endişesi oluşurken uzmanlar, kritik altyapı güvenliği nasıl sağlanır sorusuna yanıt arıyor. Fabrika ve şebekeleri yöneten endüstriyel kontrol sistemleri şifreleri için acil önlemler masaya yatırılıyor.
Gündem·
1071 Ve 1453 Gibi Şifreler Kullanılmış: Su Şebekelerine Yetkisiz Erişim Alarmı
Kaynak:
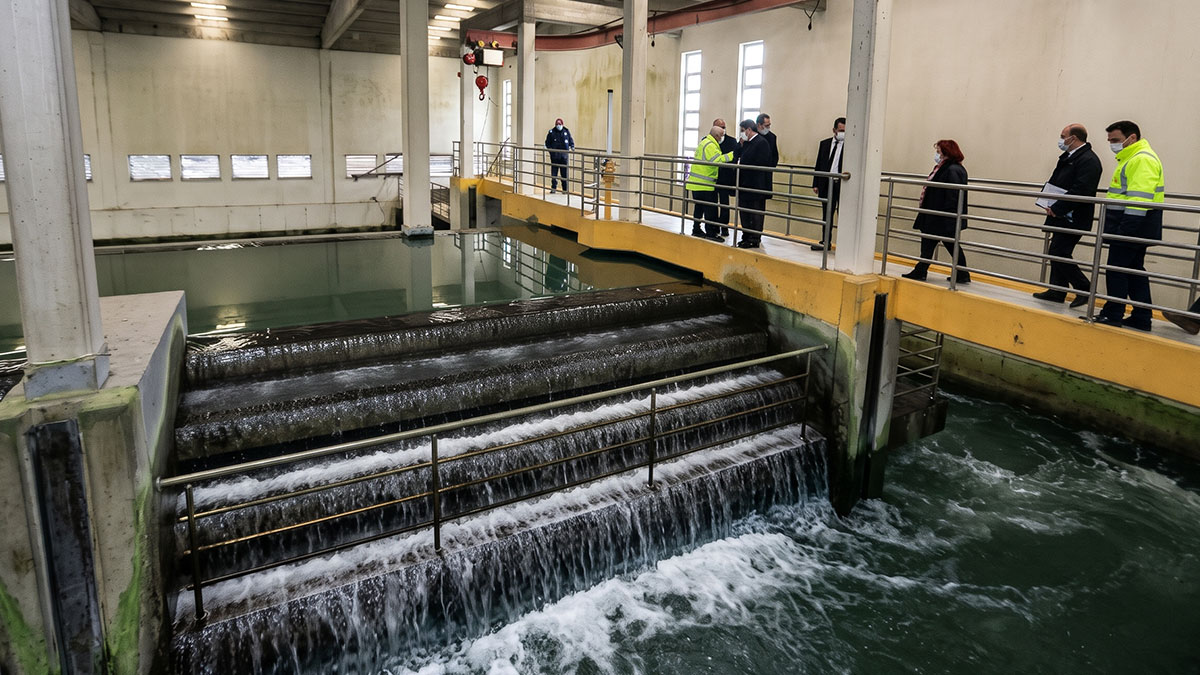
Siber güvenlik araştırmacısı Itsmelsec, Türkiye genelindeki kamu kurumlarına bağlı su pompaları ve atık su arıtma tesislerine ait 430 kritik kontrol paneline 1071 ve 1453 gibi yaygın şifrelerle uzaktan erişim sağladığını belgeledi.
Sosyal medya platformu X üzerinden paylaşılan teknik veriler, kapı kilitlerinde dahi sıkça kullanılan basit sayı kombinasyonlarının devasa baraj ve arıtma mekanizmalarında korumasız biçimde devrede kaldığını gösterdi.
İncelemelerde kontrol panellerinin doğrudan internet erişimine açık bırakıldığı ve hiçbir ek güvenlik katmanı barındırmadığı belirlendi.
TARİHİ PAROLALARLA 430 KRİTİK PANELE ERİŞİM SAĞLANDI
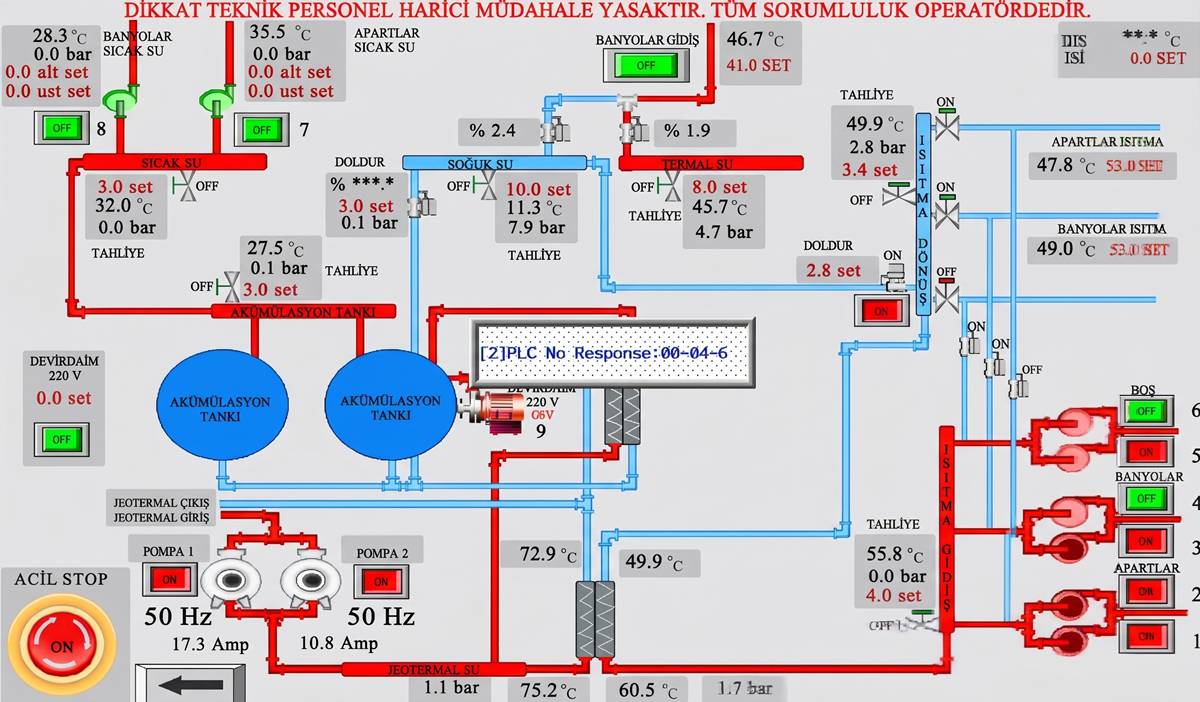
Araştırmacı, paylaştığı teknik ekran görüntülerinde su pompalarının anlık çalışma durumlarının, su depolarındaki doluluk oranlarının ve ana boru hatlarındaki basınç değerlerinin harici müdahaleye açık durduğunu bildirdi.
Yayınlanan denetim panellerinde vana konumlarını izleme olanağının yanı sıra pompaları uzaktan çalıştırma, durdurma ve yönlendirme fonksiyonlarının yer aldığı görüldü.
Uzmanlar, söz konusu butonların arayüzde görüntülenmesinin tesislerde fiziki bir aksaklığın doğrudan tetiklendiğini tek başına ispatlamayacağını vurguladı.
Yetkisiz kullanıcıların bu panellere ulaşabilmesi, içme suyu dağıtımı ve atık su tahliyesi gibi hayati kamu hizmetlerinde potansiyel risklerin büyüklüğünü kanıtladı.
ASKİ VE DSİ LOGOLU TESİSLER İNTERNETE AÇIK KALDI
Siber araştırmacının dijital ortama aktardığı belgelerde Türkiye'nin stratejik su idarelerinin kurumsal logolarını taşıyan kontrol ekranları dikkat çekti.
Açıkta kalan ve müdahaleye zemin hazırlayan sistemler arasında şu kritik merkezler yer aldı:
— Kuşadası Yeniköy Atık Su Terfi Tesisi: Ankara Su ve Kanalizasyon İdaresi (ASKİ) logosunu taşıyan ekranda terfi havuz seviyesi ile üç adet pompanın frekans ayarları görüntülendi.
— İçme Suyu İsale Hattı: İller Bankası (İLBANK) ve ASKİ amblemleriyle donatılan altyapıda basınç sabitleme vanası odasının kontrol arayüzü açık biçimde sergilendi.
— Andon Maslak Pompa İstasyonu: Sıcak su transfer hatlarını ve ana tahliye pompalarını yöneten tesis arayüzünün erişilebilir olduğu kayıtlara geçti.
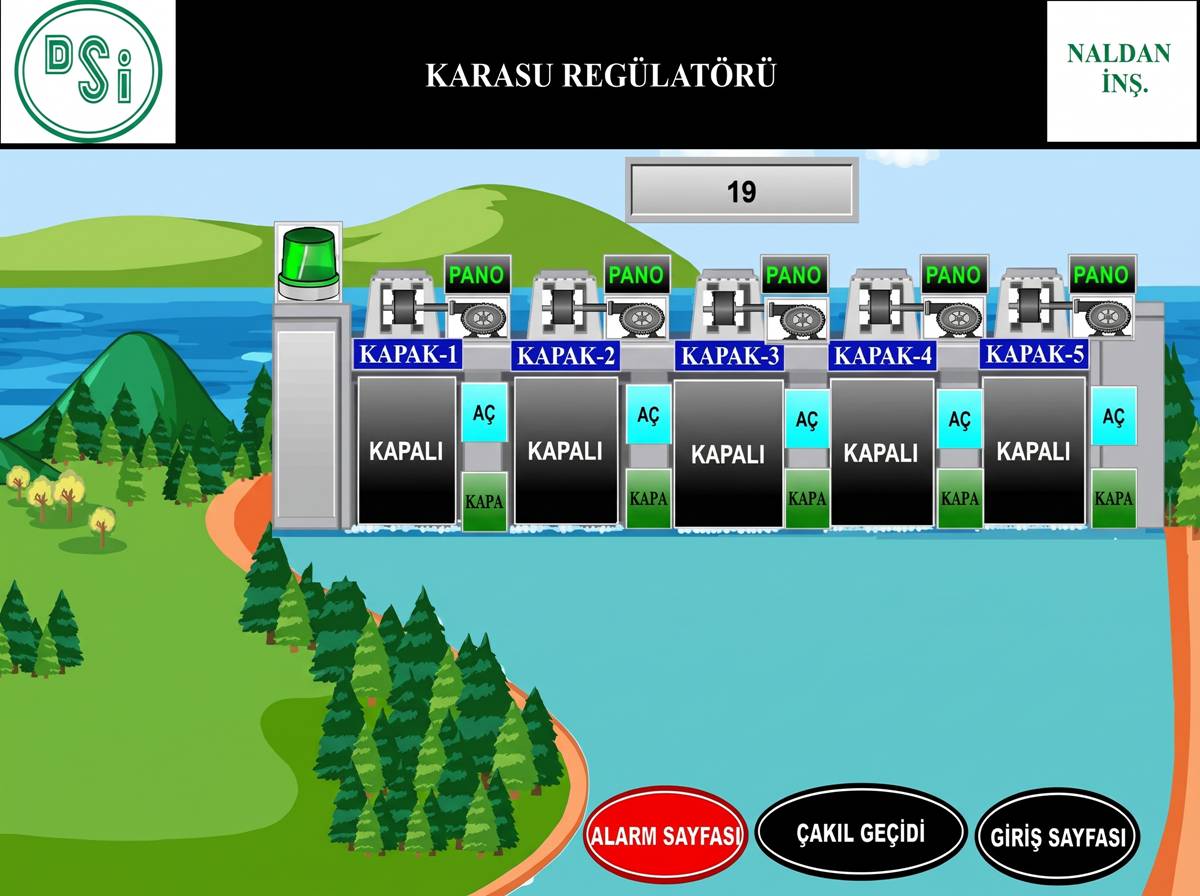
— Karasu Regülatörü: Devlet Su İşleri (DSİ) logosu bulunan yönetim ekranında beş tahliye kapağının anlık vaziyeti ve açma kapama kumandaları tespit edildi.
— Şanlıurfa Organize Sanayi Bölgesi: Tesisin vana kontrol mekanizmasında ana şebekeye giren ve çıkan su hatlarının yönetim butonları belirlendi.
UZAKTAN VANA VE POMPA MÜDAHALESİ CİDDİ RİSK TAŞIYOR
Endüstriyel kontrol sistemleri, modern şehirlerin su arıtma ve dağıtım ağlarını uzaktan idare etmeyi sağlayan en temel omurgayı oluşturuyor.
Bu stratejik mekanizmaların genel internet ağına şifresiz ya da ilkel parolalarla bağlanması, kötü niyetli aktörlerin yönetim panellerini ele geçirmesine davetiye çıkarıyor.
Erişim yetkisini elde eden yabancı unsurların, vanaları kapatarak su baskınlarına yol açabileceği veya şehirlere su akışını tamamen kesebileceği değerlendiriliyor.
Güvenlik açıklarını ifşa eden itsmelsec rumuzlu siber uzman, paylaşımların ardından hiçbir kamu yetkilisinin kendisiyle irtibat kurmadığını ifade etti.
RESMİ MAKAMLAR MEVCUT SİSTEMLERDE TEHDİT GÖRMÜYOR
Yaşanan siber güvenlik tartışmalarının ardından Ankara Su ve Kanalizasyon İdaresi (ASKİ) Genel Müdürü Memduh Aslan Akçay, Yeni Ankara isimli yayın organına teknik açıklamalarda bulundu.
İnternete sızdırılan şemaların kurum bünyesindeki aktif şebekelerle uyuşmadığını ve paylaşılan kontrol ekranlarının idarenin güncel altyapısında bulunmadığını dile getirdi.
Altyapının güvenliğine dair net mesajlar veren Memduh Aslan Akçay, kurumun aldığı önlemleri şu sözlerle aktardı:
"Güvenlik açığı gözükmüyor ancak yine de güvenliğimizi sağlamak için kontrollerimizi yapmaya devam ediyoruz.
Siber güvenliğin ne kadar önemli olduğunun farkındayız ve güvenliği maksimum seviyede tutmaya çalışıyoruz."
Kritik altyapılarda kullanılan zayıf parolaların tespiti sürerken kamu birimlerinin dijital savunma mekanizmalarını güçlendirme çalışmaları hız kesmeden devam ediyor.
Siber korsanların yapay zeka ile stratejik kurumları hedef alması nasıl önlenecek? Hükümetlere acil eylem çağırısı
Okumaya devam et