Haber akışına dön

Bugün endişe verici bir gelişme daha gündeme geldi. Araştırmalara göre Android zararlısı GodFather, yeni sürümüyle Türkiye’deki banka uygulamalarını hedef alıyor. Zimperium tarafından paylaşılan detaylı habere göre Android zararlısı GodFather yapılan güncelleme sonrasında eskiye nazara çok daha tehlikeli hale geldi.
Habere göre malware eskiden finans uygulamalarının üzerine sahte giriş ekranları bindirerek kullanıcı bilgilerini çalmaya çalışıyordu. Şimdi ise sahte ekran göstermek yerine doğrudan cihaz üzerinde “virtualization” (sanallaştırma) kullanılmaya başlanmış. Süreç genel olarak oldukça endişe verici görünüyor; çünkü kullanıcı telefonuna yüklediği gerçek bankacılık uygulamasını açmaya çalıştığında, zararlı yazılım bu işlemi algılıyor ve sahte bir komut üreterek özel olarak hazırlanan sanal uygulamayı başlatıyor. Yani kullanıcı gerçek bankacılık uygulamasını açtığını sanıyor; ama aslında onun yerine sahte, sanal bir versiyon gösteriliyor. Bu versiyon üzerinden de tüm kritik giriş bilgileri çalınıyor.
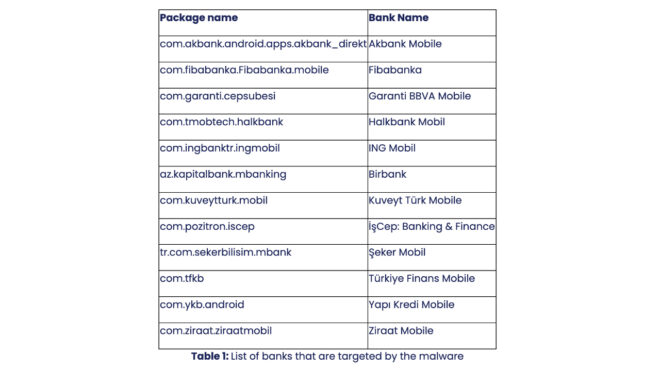
Zimperium tarafından paylaşılan yukarıdaki fotoğrafta hedef alınan bankalar ve uygulamaları gözler önüne serilirken, GodFather kullanıcıların cihazlarındaki (kilit açma deseni, PIN kodu veya şifre fark etmiyor) kilit …