 Haber akışına dön
Avrupa'da süpermarketlerin buzdolabı ve dondurucularını çalışamaz hale getiren siber saldırıların önceden planlandığına ilişkin yeni bulgular ortaya çıktı. Siber güvenlik araştırmacıları, saldırılardan günler önce Avrupa genelinde yüzlerce izinsiz erişim girişimi tespit etti. Dokuz ülkede marketleri etkileyen saldırıların ardından Fransa'daki kan bankalarının soğuk hava depolarının da hedef alınması, kritik altyapıların güvenliği konusunda endişeleri artırdı. Avrupa'da marketlerin soğutma sistemlerini hedef alan siber saldırılarla ilgili en yeni bulgu, saldırganların operasyon öncesinde keşif yaptığına işaret ediyor. Girişimlerin 91 farklı tehdit aktöründen geldiği, hareketliliğin özellikle 26 Ekim'de yoğunlaştığı belirtildi.
Gündem·
Avrupa Diken Üstünde! Yüzlerce Kez Deneme Yaptılar
Kaynak:
DOKUZ ÜLKEDE MARKETLER ETKİLENDİ
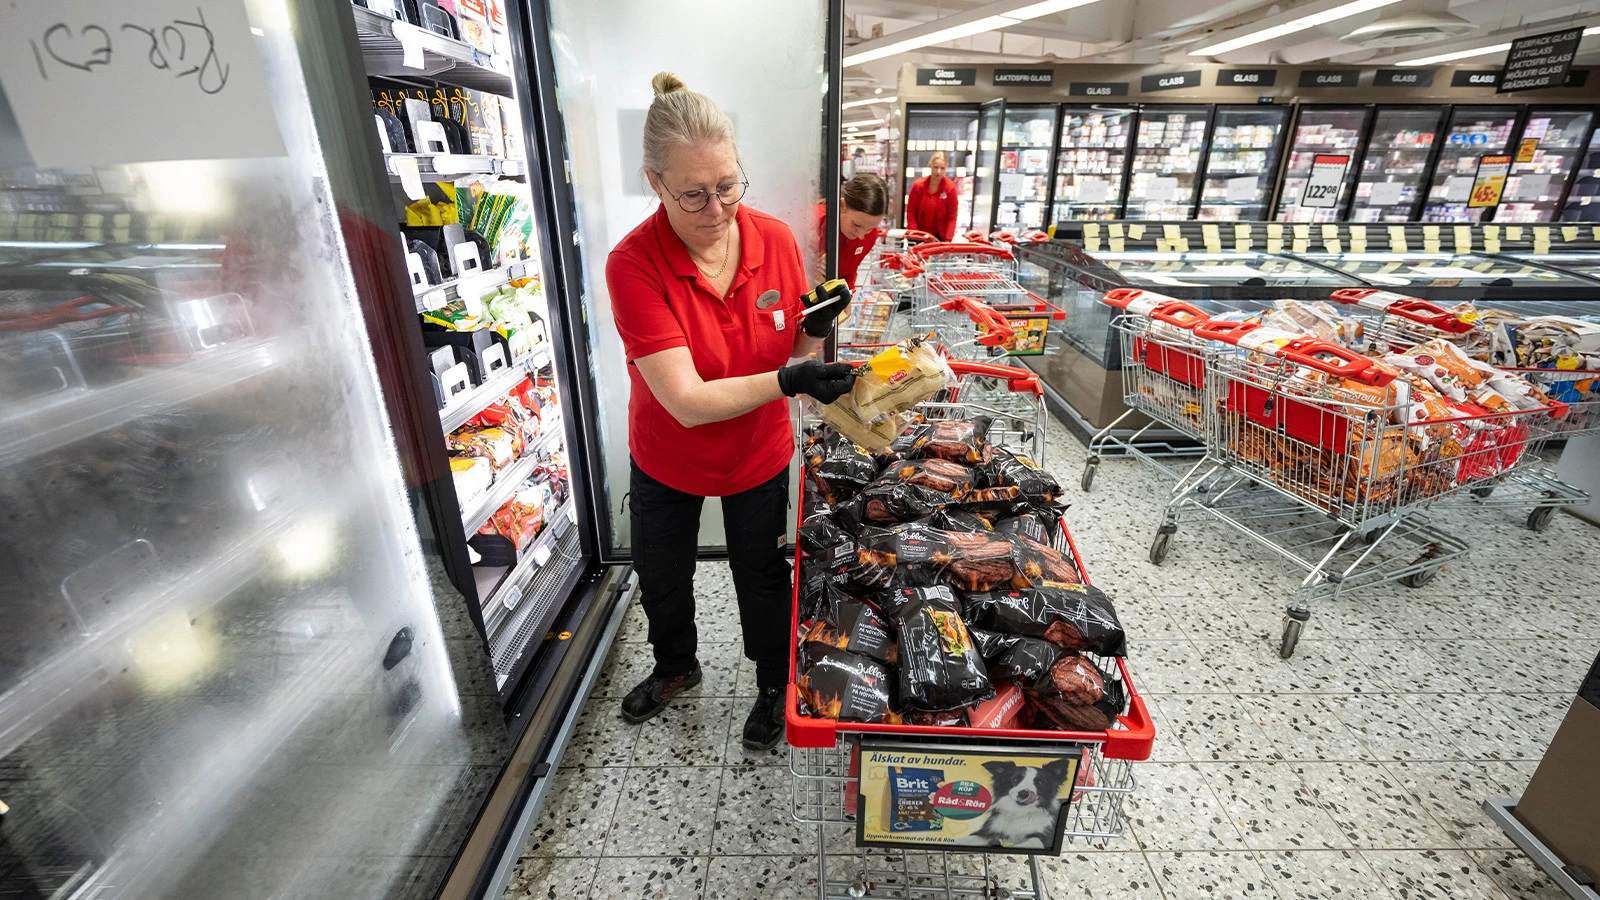
Saldırıların ikinci dalgası 1-2 Kasım gecesi yaşandı. Belçika, Estonya, Finlandiya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz ve İsveç'teki marketlerde soğutma sistemleri devre dışı kaldı veya sıcaklık ayarları uzaktan değiştirildi. Bazı cihazların sıcaklığı 50 dereceye kadar çıkarıldı. Marketler, bozulan ve tüketilemeyecek hale gelen et, süt ürünleri ve dondurulmuş gıdaları imha etmek zorunda kaldı. Belçika'da Carrefour 15 mağazasında sorun yaşandığını açıklarken, İrlanda'da SuperValu zincirinin 13 mağazası etkilendi. İsveç'te Coop ve ICA da saldırıların hedefi oldu.
KAN BANKALARI, SOĞUK HAVA DEPOLARI
Saldırılar marketlerle sınırlı kalmadı. Fransa'da üç bölgesel kan bankasının soğuk hava depolarındaki sıcaklık ve buz çözme ayarları da uzaktan değiştirildi. Fransız Kan Kurumu (EFS), 2 Kasım'da gerçekleşen olayda plazma ürünlerinin saklandığı sistemlerin hedef alındığını açıkladı. Ancak sıcaklık değişiklikleri erken fark edildiği için kan ürünleri başka depolara taşındı veya güvenli koşullarda muhafaza edildi. Kurum, herhangi bir kan ürününün kaybedilmediğini ve hastanelere yönelik kan tedarikinde kesinti yaşanmadığını bildirdi. Olayla ilgili Fransız siber güvenlik kurumu ve Sağlık Bakanlığı soruşturma yürütüyor.
RUSYA BAĞLANTILI HACKER GRUPLARI
Saldırıların arkasındaki kişi veya gruplar henüz kesin olarak belirlenemedi. Palo Alto Networks bünyesindeki Unit 42 araştırma ekibinin yayımladığı değerlendirmeye göre, Rusya yanlısı NoName057(16) ve Z-Pentest adlı hacker grupları 3 Kasım'da Telegram üzerinden saldırıları üstlendiklerini öne sürdü. Ancak bu iddialar bağımsız olarak doğrulanmış değil. Siber güvenlik araştırmacıları, saldırılarda kullanılan bazı dijital altyapıların daha önce Rusya bağlantılı faaliyetlerle ilişkilendirilen sunucularla örtüştüğüne de dikkat çekiyor. Buna rağmen saldırıların bir devlet tarafından yönlendirildiğine ilişkin kesin kanıt bulunmuyor.
ABD'DEN KRİTİK ALTYAPI UYARISI
ABD'nin siber güvenlik kurumu CISA, FBI ve diğer federal kurumlar ortak bir güvenlik uyarısı yayımladı. Uyarıda, internete doğrudan açık kontrol sistemleri, zayıf parolalar ve güncellenmeyen yazılımların saldırganlara kolaylık sağladığı belirtildi. Riskin yalnızca marketlerle sınırlı olmadığı; hastaneler, gıda depoları, ulaşım tesisleri ve kimya sektöründe kullanılan endüstriyel kontrol sistemlerinin de benzer güvenlik açıkları taşıyabileceği vurgulandı. Avrupa Birliği Siber Güvenlik Ajansı ENISA da ülkeler arasında bilgi paylaşımının ve koordinasyonun artırılması çağrısı yaptı.
SİBER SALDIRI NASIL DEVRE DIŞI BIRAKIYOR?
İnternete doğrudan bağlanan soğutma kontrol cihazlarına erişen saldırganlar, sistemleri buz çözme moduna alarak sıcaklıkları yükseltebiliyor. Bazı cihazlarda fabrika çıkışında belirlenen şifrelerin değiştirilmemesi ve eski yazılımların kullanılmaya devam edilmesi saldırganların işini kolaylaştırıyor. Uzmanlar, bu sistemlerin güvenli ağlar üzerinden çalıştırılması, varsayılan şifrelerin değiştirilmesi ve yazılımların güncellenmesi gerektiğini belirtiyor.
Okumaya devam et