Haber akışına dön

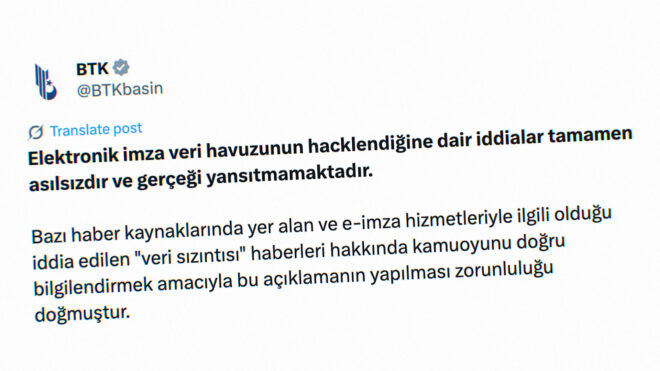
BTK (Bilgi Teknolojileri ve İletişim Kurumu), elektronik imza veri havuzunun hacklendiğine dair iddiaları yalanladı. Elektronik imza veri havuzunun hacklendiğine dair iddialara yönelik bir açıklama yapan BTK, şunları söyledi:
“Bazı haber kaynaklarında yer alan ve e-imza hizmetleriyle ilgili olduğu iddia edilen “veri sızıntısı” haberleri hakkında kamuoyunu doğru bilgilendirmek amacıyla bu açıklamanın yapılması zorunluluğu doğmuştur. Türkiye’de kullanılan tüm e-imzalar, Kurumumuz tarafından yetkilendirilen 8 Elektronik Sertifika Hizmet Sağlayıcı (ESHS) tarafından üretilmektedir. Kurumumuz ise 5070 Sayılı Elektronik İmza Kanunu kapsamında ilgili ESHS’leri denetleme ve sektörü düzenleme yetkisine sahiptir.
Her bir Nitelikli Elektronik Sertifika, uluslararası standartlarda kriptografik algoritmalarla şifrelenmiş şekilde yalnızca sertifika sahibinin elindeki USB e-imza cihazında bulunmaktadır. Elektronik İmza (e-imza) sisteminde e-imza sahiplerinin pin kodları veya herhangi bir kişisel verisi dahil hiçbir verisi Bilgi Teknolojileri ve İletişim Kurumu (BTK) bünyesinde tutulmamaktadır. Elektronik Sertifika Hizmet Sağlayıcıları (ESHS) ise sadece sertifikayı kullanan kişinin, başvuru esnasında sunduğu kişisel verilere sahiptir.