Haber akışına dön
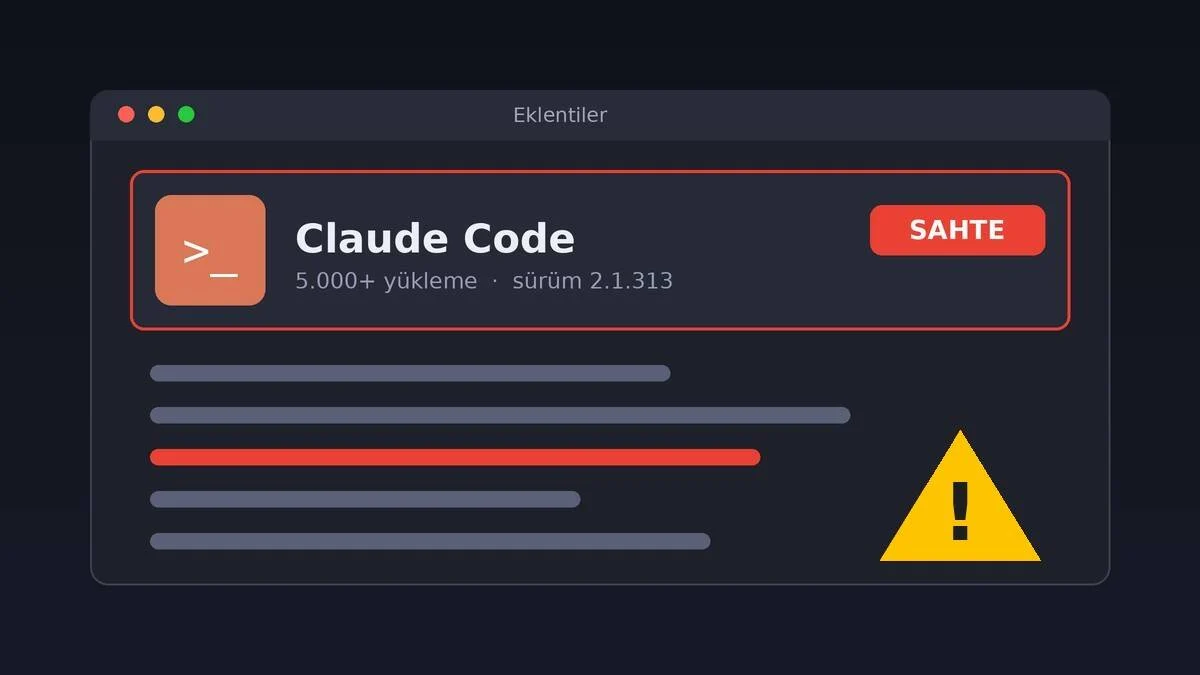
Sahte Claude Code eklentisi, Cursor’un VS Code eklenti mağazasında yaklaşık 11 saat boyunca yer aldı. Cursor, olayı ayrıca kullanıcılarına yönelik önemli bir güvenlik duyurusu olarak paylaştı. Şirket konuyu 29 Ekim tarihli resmi bir açıklamayla duyurdu. Buna göre eklentiyi 5.000 kişi yükledi.
Teknoloji·
Sahte Claude Code Eklentisi Cursor Mağazasında: 5.000 Kişi Etkilendi
Kaynak:
Sahte Claude Code Eklentisi Ne Zaman Yayındaydı?
Öncelikle Cursor‘un açıklamasında zararlı sürümün mağazada kaldığı saatler net biçimde veriliyor. Sahte Claude Code eklentisi 02.27 ile 13.35 arası yayındaydı. Bu nedenle yaklaşık 11 saatlik bir süreden söz ediliyor. Ayrıca bu aralıkta eklentiyi yükleyen kişi sayısı 5.000’e ulaştı.
Mağazadaki eklenti, Anthropic’in Claude Code eklentisinin kötü amaçlı olarak değiştirilmiş bir sürümü. Ancak bu sürümü Anthropic geliştirmedi. Üstelik Cursor’un açıklamasında bu durum açıkça vurgulanıyor. Dolayısıyla kullanıcıların yüklediği eklenti, Anthropic’in kendi çalışması değil.
Olayın temel bilgileri şöyle:
Etkilenen kişi sayısı: 5.000
Zararlı sürümün yayında kaldığı saatler: 02.27 ile 13.35 arası
Açıklama tarihi: 29 Ekim
Amaç: kalıcı SSH arka kapısı kurmaya çalışmak
Yayın yeri: Cursor VS Code eklenti mağazası
Kalıcı SSH Arka Kapısı Ne Anlama Geliyor?
SSH, bilgisayarlara uzaktan ve şifreli biçimde bağlanmak için kullanılan bir yöntemdir. Ayrıca arka kapı, saldırganın normal giriş adımlarını atlayarak sisteme erişmesini sağlayan gizli yoldur. Öte yandan kalıcı ifadesi, bu yolun geçici olmayıp uzun süre açık kalmasının hedeflendiğini anlatır.
Eklenti, kod düzenleyiciye sonradan yeni özellik katan küçük bir yazılımdır. Mağaza, aynı zamanda bu yazılımların tek tıkla yüklendiği yerdir. Bu nedenle mağazadaki bir eklentinin değiştirilmiş sürümü, kullanıcılar için ayrı bir risk oluşturur.
Ayrıca Cursor’un açıklamasına göre sahte Claude Code eklentisi kötü amaçlı kod çalıştırıyor. Bu kod, SSH arka kapısını kurmaya çalışıyor. Üstelik açıklamadaki ifade, eklentinin yalnızca bir risk taşımadığını, aktif biçimde kod çalıştırdığını da gösteriyor. Bu yüzden eklentiyi yükleyen kişiler için konu bir güvenlik meselesine dönüşüyor.
Cursor’un Sıradaki Adımı Ne?
Cursor, yakın zaman önce SpaceX tarafından 60 milyar dolara satın alınmıştı. Ancak güvenlik duyurusu bu satın alımdan kısa süre sonra geldi. Bununla birlikte duyurunun odağında mağazadaki sahte Claude Code eklentisi bulunuyor.
Kullanıcılar açısından en önemli nokta yükleme zamanı. Çünkü 02.27 ile 13.35 arasında Claude Code eklentisini yükleyenler, değiştirilmiş sürümle karşılaşmış olabilir. Aynı zamanda açıklamada sahte Claude Code eklentisini yükleyenlerin sayısı 5.000 olarak belirtiliyor. Bu nedenle sürecin bundan sonraki aşaması, Cursor ile kullanıcılar arasında yürüyecek.
Son olarak Cursor, eklentiyi indiren kullanıcılarla durumla ilgili iletişime geçeceğini bildirdi.
Okumaya devam et