Haber akışına dön

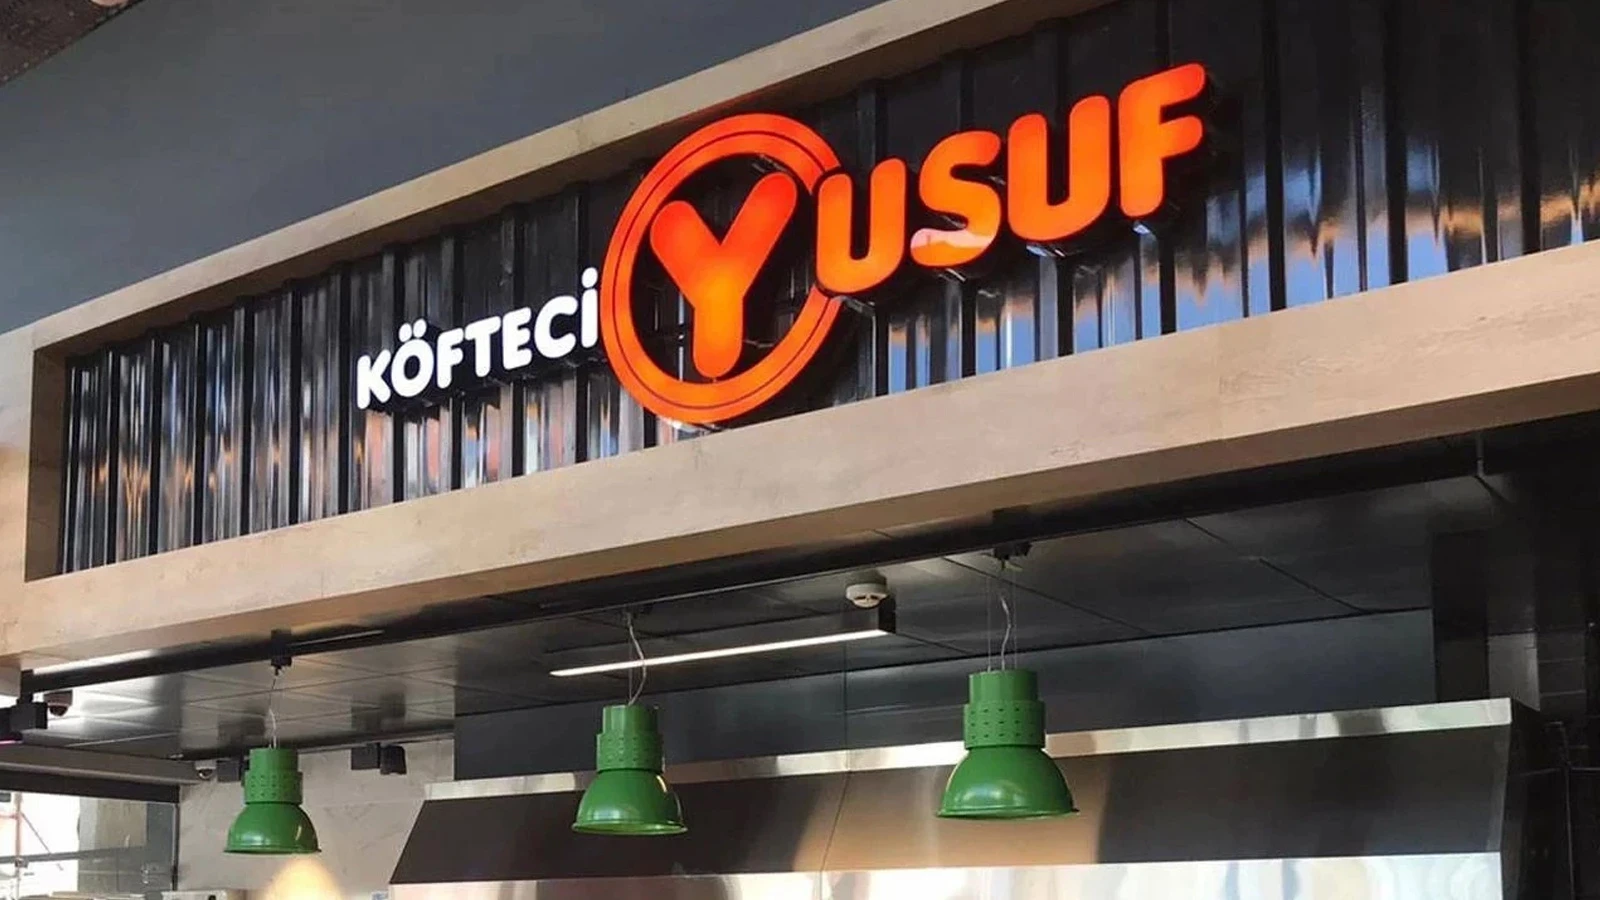
Geçtiğimiz aylarda Tarım ve Orman Bakanlığı'nın denetimleri sırasında iki şubesindeki bazı ürünlerde domuz eti tespit edilen ünlü restoran zinciri Köfteci Yusuf bu kez veri skandalıyla gündeme geldi.
Kişisel Verileri Koruma Kurumu'ndan (KVKK) yapılan açıklamada; 22-23 Ocak tarihleri arasında 13 bini çalışan, 150 bini müşteri olmak üzere toplam 163 bin kişinin kişisel verilerinin ihlal edildiği duyuruldu.
Açıklamada ihlalin, şirketin bordro yazılımı ile online yemek siparişlerinin yönetildiği Yemekpos bilgi sistemlerini barındıran yerel SQL veri tabanına dışarıdan yapılan müdahale sonucu gerçekleştiği bildirildi.
Veri ihlali kapsamında müşterilere ait; ad, soyad, adres, cep telefonu ve yemek siparişi detayları ihlal kapsamında yer aldı. Çalışanların ise kimlik, iletişim ve özlük bilgilerinin ihlal kapsamında yer aldığı aktarıldı.
KVKK'dan yapılan açıklamada şu ifadelere yer verildi:
"-Bilindiği üzere, 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 'Veri güvenliğine ilişkin yükümlülükler' başlıklı 12'nci maddesinin (5) numaralı fıkrası 'İşlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi hâlinde, veri sorumlusunun bu durumu en kısa sürede ilgilisine ve Kurula bildirmesi gerektiği' hükmünü amirdir.
-Veri sorumlusunun bildiriminde özetle; ihlalin 22.01.2026 tarihinde başladığı ve 23.01.2026 tarihinde tespit edildiği, ihlalin; veri sorumlusunun bordro yazılımı ve online yemek siparişlerinin yönetildiği Yemekpos bilgi sistemlerini barındıran yerel SQL veritabanının dışardan bir müdahale ile şifrelenerek erişimin engellenmesi neticesinde gerçekleştiği bildirilmiştir.
-Ihlalden etkilenen ilgili kişi grubunun; çalışanlar ve müşteriler olduğu, toplamda 163.000 kişinin etkilendiği bilgilerine yer verilmiştir.
-Konuya ilişkin inceleme devam etmekte olup, Kişisel Verileri Koruma Kurulunun 27.01.2026 tarih ve 2026/141 sayılı Kararı ile söz konusu veri ihlal bildiriminin Kurumun internet sitesinde ilan edilmesine karar verilmiştir. Kamuoyuna saygıyla duyurulur.